Ce qu’une autorisation ERC-20 permet
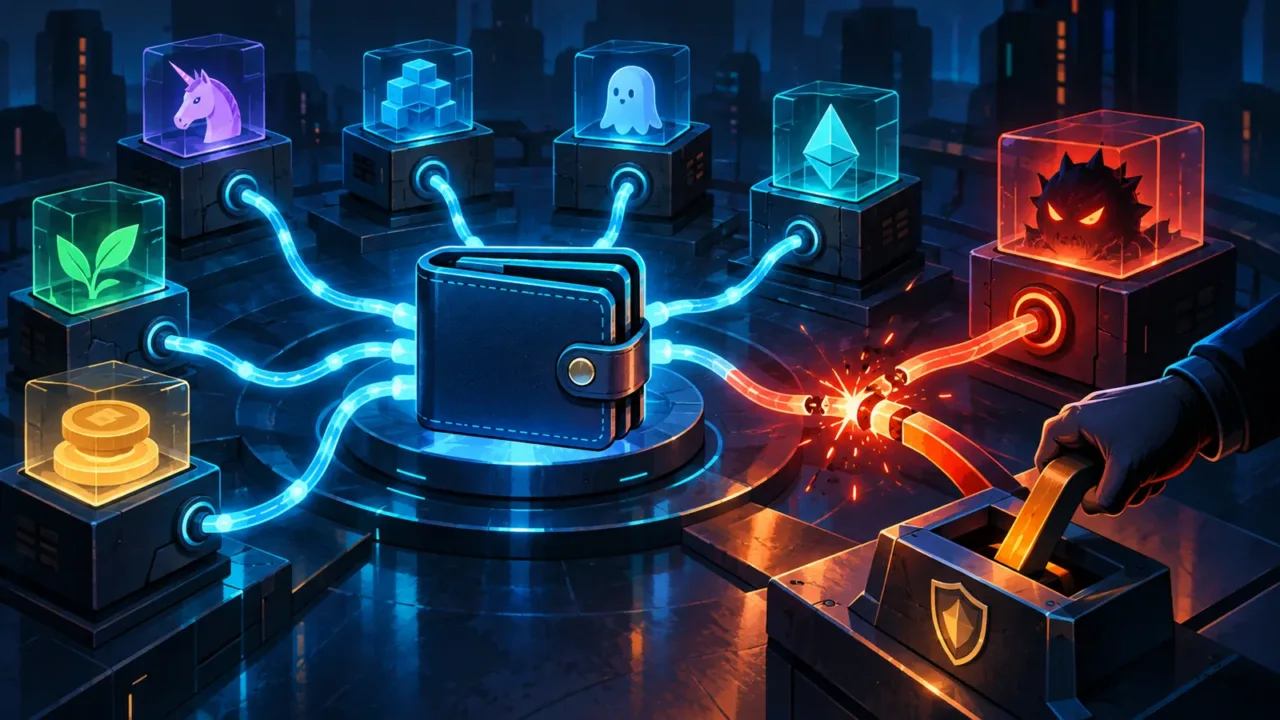
Le glossaire crypto de BrefCrypto rappelle le rôle des tokens et des contrats. Sur Ethereum et les réseaux compatibles, la fonction approve attribue à une adresse appelée spender le droit d’utiliser une quantité donnée. Le contrat pourra ensuite appeler transferFrom pour déplacer les tokens autorisés.
La norme officielle ERC-20 décrit approve, allowance et transferFrom. Une allowance ne donne pas la clé privée. Elle ouvre un droit précis dans le contrat du token. Si le spender subit une faille ou agit de façon malveillante, il peut exploiter ce droit sans demander une nouvelle signature, tant que la limite demeure disponible.
Cette mécanique explique pourquoi un DEX demande souvent deux transactions lors de la première utilisation d’un token : l’approbation, puis l’échange. Les opérations suivantes peuvent réutiliser la même allowance.
Autorisation limitée ou illimitée
Une approbation limitée porte sur la quantité nécessaire, par exemple 100 USDC. Une approbation illimitée utilise une valeur technique très élevée afin d’éviter une nouvelle transaction à chaque échange. Elle économise du gas et améliore l’expérience, mais prolonge l’exposition.
Le choix dépend de la fréquence, du montant et de la confiance dans le protocole. Pour une application utilisée une seule fois, une limite exacte offre généralement un meilleur compromis. Pour un protocole reconnu et fréquent, certains utilisateurs acceptent une allowance plus large, puis la contrôlent régulièrement.
Une interface peut afficher « accès à vos fonds » sans préciser clairement le montant. Ouvrez les détails du wallet avant signature. Vérifiez le token, le spender, la chaîne et la limite. Refusez une approval demandée pour un actif sans rapport avec l’action.
Signature, connexion et approval : trois actions différentes
Connecter un wallet révèle l’adresse publique à l’application, mais ne déplace pas de token. Signer un message prouve le contrôle d’une adresse ou accepte une instruction hors chaîne. Envoyer une approval crée une transaction on-chain et modifie l’allocation du token.
Certaines signatures structurées permettent toutefois de produire des autorisations sans transaction immédiate, comme les permits. Un attaquant peut ensuite les exécuter. Il faut donc lire le domaine, le contrat, le montant et la date d’expiration, même lorsque le wallet annonce « aucun gas ».
Les faux airdrops utilisent souvent cette confusion. Une page demande de signer pour vérifier l’éligibilité, alors que le message prépare un transfert ou une autorisation. La stratégie BrefCrypto pour sécuriser ses cryptomonnaies recommande de séparer les wallets d’usage des réserves de long terme.
Comment vérifier les autorisations actives
Utilisez l’outil d’approvals d’un explorateur reconnu ou une interface open source réputée. Saisissez l’adresse publique ; ne partagez jamais la seed phrase. L’outil lit les allowances on-chain et liste les tokens, les spenders et les montants.
Examinez d’abord les autorisations illimitées, les anciens protocoles et les contrats inconnus. Vérifiez l’adresse du spender sur le site officiel du protocole ou dans sa documentation. Le guide sur les explorateurs de blocs aide à lire le contrat et l’historique.
Répétez l’audit sur chaque réseau utilisé. Une approval sur Ethereum ne s’applique pas automatiquement à Polygon ou Arbitrum, mais le même wallet peut avoir accumulé des droits sur plusieurs chaînes. Les outils n’affichent pas toujours tous les réseaux dans une seule vue.
Révoquer une approval correctement
La révocation envoie généralement une transaction qui fixe l’allocation à zéro. Elle coûte du gas et doit viser le bon réseau. Après confirmation, actualisez l’outil et contrôlez la valeur on-chain.
Révoquer une allowance ne récupère pas des tokens déjà transférés. L’action coupe seulement les dépenses futures. Si un wallet a signé une transaction malveillante ou divulgué sa seed phrase, déplacez rapidement les actifs restants vers une nouvelle adresse créée sur un appareil sûr.
N’utilisez pas un lien reçu en message privé pour révoquer une autorisation. Les escrocs profitent souvent d’une alerte réelle pour diriger la victime vers une seconde attaque. Tapez l’adresse de l’explorateur ou passez par sa page officielle.
Quand réaliser un audit
Une fréquence mensuelle convient à un utilisateur DeFi actif. Un contrôle après chaque campagne, mint, bridge ou protocole abandonné apporte encore davantage de précision. Pour un wallet peu utilisé, un audit trimestriel et avant tout dépôt important suffit souvent.
Ajoutez un rappel lorsque vous accordez une permission temporaire. Notez le protocole, le réseau, le token et la date. Après l’opération, révoquez si aucun besoin récurrent ne justifie le maintien.
Un hardware wallet ne supprime pas les approvals déjà inscrites. Il protège la signature initiale, mais le contrat autorisé peut agir ensuite dans les limites accordées. La sécurité demande donc un suivi on-chain, pas seulement un appareil physique.
Réduire le risque dès la première interaction
Utilisez un wallet séparé pour tester de nouvelles applications. Gardez la réserve principale sur une adresse qui ne signe aucune approval DeFi. Limitez le montant déposé sur le wallet d’usage à ce que vous acceptez d’exposer.
Vérifiez le domaine, le certificat, les annonces officielles et l’adresse du contrat. Méfiez-vous des résultats sponsorisés dans les moteurs de recherche. Un bookmark créé après une première vérification réduit les erreurs de saisie.
Lisez les audits, mais ne les traitez pas comme une garantie. Un contrat audité peut comporter une faille, subir une mise à jour ou dépendre d’une clé d’administration. Les permissions accordées doivent rester proportionnées au besoin.
Limites des outils de révocation
Un outil peut manquer un standard récent, une chaîne ou une signature hors chaîne. Il peut aussi afficher un nom convivial qui ne prouve rien. L’adresse du contrat garde la priorité.
Certaines applications ont besoin d’une nouvelle approval après révocation. Ce coût supplémentaire correspond au prix d’une réduction de risque. Il faut arbitrer selon le montant exposé et la fréquence d’usage, pas selon une règle absolue.
Enfin, la révocation d’un token n’annule pas les permissions liées aux NFT ou aux smart accounts. Passez en revue les catégories proposées par l’explorateur.
À retenir
- Une approval permet à un spender de déplacer un token jusqu’à la limite définie.
- Les autorisations illimitées économisent du gas mais prolongent l’exposition à une faille ou un contrat malveillant.
- La révocation coupe les dépenses futures ; elle ne récupère pas les actifs déjà transférés.
Une permission doit vivre aussi longtemps que son usage
Les approvals rendent la DeFi fluide, mais leur accumulation transforme un wallet en ensemble de droits oubliés. Un contrôle périodique, des limites adaptées et un wallet séparé pour les tests réduisent fortement ce risque. La meilleure autorisation ne dépasse ni le montant ni la durée nécessaires à l’opération prévue.

Lydie Musekwa
Lydie Musekwa, enseignante chercheuse passionnée par les nouvelles technologies, plonge dans l'univers des cryptomonnaies avec un regard analytique et innovant. Depuis sa découverte du bitcoin, son parcours s'est orienté vers une exploration exhaustive de la blockchain et de ses applications. Armée d'un esprit critique et d'une soif d'apprendre, elle s'attache à démystifier les concepts technologiques complexes pour ses lecteurs, tout en scrutant les dernières tendances et avancées. En tant que rédactrice, Lydie s'engage à partager des connaissances précises et à jour, faisant le pont entre le monde académique et la sphère digitale en constante évolution.