Les risques des smart contracts en 2027 ne se limiteront pas aux erreurs de programmation. Un protocole peut dépendre d’un prix externe, d’une clé d’administration, d’une liquidité insuffisante ou d’une règle de liquidation mal comprise. Le programme peut exécuter exactement ses instructions et produire malgré tout une perte pour l’utilisateur.
L’analyse doit donc relier le code aux pouvoirs, aux données et aux conditions de sortie. Ce guide propose une revue de risque pour un utilisateur, pas un audit technique professionnel ni une certification. Les documents cités ont été consultés au 13 novembre 2026. Aucun outil ou contrôle décrit ne garantit l’absence de faille future, et les situations complexes nécessitent une expertise adaptée.
En bref
- L’adresse exacte, la version déployée et les dépendances doivent correspondre au produit réellement utilisé.
- Un audit apporte une revue sur un périmètre donné ; il ne couvre pas automatiquement les changements, les paramètres et tous les risques économiques.
- Avant de déposer, examinez aussi qui peut modifier les règles, comment les pertes surviennent et dans quelles conditions les fonds peuvent sortir.
Risques des smart contracts en 2027 : dessiner le parcours des fonds
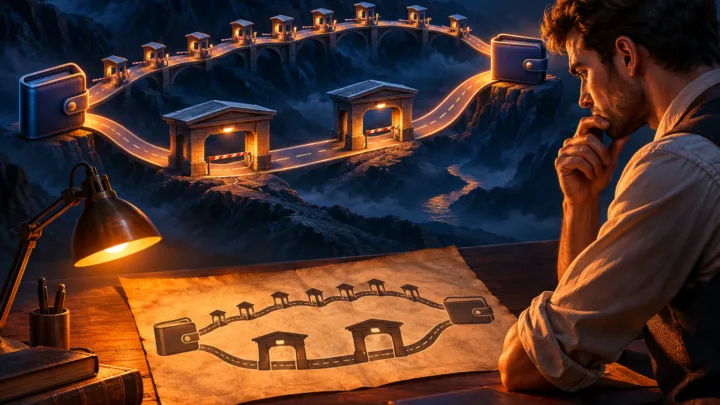
Le guide pour lire un smart contract sans être développeur fournit un premier filtre sur les fonctions et permissions. L’étape suivante consiste à dessiner le parcours réel des fonds : où arrivent-ils, qui peut les déplacer et de quelles autres briques dépend leur restitution ? Une adresse isolée ne décrit pas nécessairement tout le protocole.
Identifiez le réseau et les contrats publiés par les sources officielles du projet. Une interface peut appeler plusieurs programmes ou rediriger vers une version différente de celle décrite dans un ancien rapport. Vérifiez les documents actuels et gardez la date de votre observation. Une analyse exacte d’un ancien déploiement ne valide pas automatiquement le nouveau.
Le glossaire des mécanismes crypto aide à distinguer dépôt, prêt, échange et garantie. Ces actions ne créent pas les mêmes droits. Déposer un actif pour recevoir un token représentant une position n’équivaut pas à conserver l’actif dans son wallet, même si l’interface continue d’afficher un montant familier.
Représentez ensuite les dépendances indispensables : oracle, autre protocole, bridge, émetteur d’un actif ou mécanisme de garde éventuel. Chaque lien peut transmettre un problème. Une application qui répartit ses fonds entre plusieurs stratégies peut rester exposée à la même infrastructure sous-jacente, même si son tableau de bord présente plusieurs catégories.
Cette carte doit rester compréhensible. Si vous ne pouvez pas expliquer comment le dépôt produit un droit et comment ce droit permet une sortie, le rendement affiché ne résout pas le manque d’information. Commencez par combler cette lacune plutôt que par comparer quelques points de pourcentage supplémentaires.
Contrôler les droits qui peuvent changer les règles
Les permissions d’administration méritent une lecture séparée. Qui peut suspendre, modifier un paramètre, ajouter un actif ou changer une logique ? Une fonction d’urgence peut réduire certains dommages tout en créant un pouvoir de contrôle. L’analyse doit décrire les deux aspects au lieu de traiter toute administration comme un détail sans conséquence.
La documentation d’OpenZeppelin sur les proxys explique comment un point d’entrée peut rester identique pendant que la logique appelée change. Une adresse stable ne signifie donc pas nécessairement un comportement figé. Il faut suivre l’implémentation et les droits de mise à jour du dispositif précis, pas seulement mémoriser l’adresse utilisée lors du premier dépôt.
Une multisignature doit aussi être examinée : quels signataires, quelle indépendance et quelle procédure ? Plusieurs clés détenues par la même organisation ne correspondent pas forcément à plusieurs décisions autonomes. La liste visible doit être reliée aux personnes ou entités qui disposent réellement du pouvoir, dans la mesure où ces informations peuvent être établies.
Un délai de gouvernance peut donner du temps pour réagir, mais seulement si l’utilisateur peut observer le changement et sortir dans ce délai. Vérifiez les périodes de verrouillage et les limitations de retrait. Une protection théorique perd de sa portée si les fonds restent immobilisés plus longtemps que la fenêtre laissée avant la modification.
Enfin, ne confondez pas renonciation à une fonction et suppression de tous les pouvoirs. D’autres rôles, contrats ou mécanismes peuvent rester actifs. Une conclusion générale demande une revue de l’ensemble pertinent. Un slogan de gouvernance ne remplace pas une description vérifiable de la chaîne de décision.
Lire un audit comme un document limité et daté
La documentation Ethereum sur la sécurité recommande plusieurs formes de contrôle et rappelle qu’un audit ne détecte pas nécessairement toutes les erreurs. La question n’est donc pas seulement « existe-t-il un audit ? », mais « qu’a-t-il examiné, sur quelle version et avec quelles conclusions non résolues ? ».
Ouvrez le rapport original depuis l’organisme qui l’a produit lorsque cela reste possible. Comparez les fichiers, la version et les adresses mentionnées avec le déploiement actuel. Un logo d’auditeur sur une page ne suffit pas. Une ancienne revue peut porter sur une bibliothèque utilisée partiellement, pas sur l’ensemble du produit et ses réglages.
Regardez aussi les réserves, les hypothèses et les correctifs. Une vulnérabilité corrigée dans un dépôt de code ne prouve pas que la correction fonctionne sur le réseau utilisé. Le suivi doit aller jusqu’au déploiement. À l’inverse, un problème signalé dans un rapport initial peut avoir reçu une réponse documentée ; il faut lire la chronologie complète.
Tests, vérification formelle et programmes de primes répondent à des besoins distincts. Une preuve porte sur des propriétés et des hypothèses définies ; elle ne démontre pas automatiquement que chaque paramètre économique convient à toute situation. Demandez ce que l’outil exclut, au lieu de convertir le nom de la technique en garantie générale.
La réputation d’une équipe peut compléter le contexte, mais elle ne dispense pas de ces contrôles. Une entreprise expérimentée peut déployer une nouvelle architecture avec des dépendances nouvelles. L’analyse doit suivre le produit concret. Le passé ne remplace ni le périmètre actuel ni les conditions de fonctionnement réellement observées.
Le risque économique peut survivre à un code correct
Le classement OWASP Smart Contract Top 10 consulté inclut notamment contrôle d’accès, logique économique, oracles et mises à jour. Cette diversité rappelle qu’un protocole ne se résume pas à une erreur de syntaxe. Une règle peut produire un résultat dangereux lorsqu’elle rencontre un prix manipulable ou une hypothèse de marché irréaliste.
Un prêt demande d’examiner le collatéral, les seuils et les mécanismes de liquidation. Pour un échange, regardez la profondeur disponible et les conditions d’exécution. Une stratégie de rendement exige d’identifier l’origine des revenus et les pertes possibles. Une même valeur déposée ne supporte pas le même risque dans ces trois produits.
Un exemple fictif illustre la dépendance au prix : une garantie vaut 100 au moment du dépôt, puis 60 après une baisse, tandis que la dette reste 70. Même sans piratage, la position peut devenir problématique selon les règles. Ces valeurs ne décrivent aucun protocole précis. Elles montrent pourquoi il faut comprendre le bilan économique avant de chercher un rendement.
Les oracles ajoutent un point critique : source du prix, fréquence, contrôles et comportement en cas de donnée absente. Un actif peu liquide peut afficher un prix qui ne correspond pas à la quantité réellement vendable. Une assurance apparente de surcollatéralisation peut donc dépendre d’un prix difficile à réaliser sur le marché.
Le fonctionnement d’un bridge introduit encore des risques spécifiques lorsqu’un actif traverse plusieurs systèmes. Une stratégie peut cumuler exposition au token, au bridge et au protocole de dépôt. Répartir l’interface en plusieurs lignes ne sépare pas automatiquement ces risques sous-jacents.
Préparer la sortie et les permissions avant le dépôt
Lisez les conditions de retrait : disponibilité immédiate, file, délai, frais et limites éventuelles. Un solde visible ne prouve pas que tous les utilisateurs peuvent sortir simultanément à la valeur affichée. Une position peut aussi nécessiter une opération de remboursement ou un actif supplémentaire pour payer les frais.
Le guide des autorisations de dépense crypto explique pourquoi une permission doit être contrôlée séparément du dépôt. Vérifiez le token, le bénéficiaire et le montant demandés. Déconnecter un site de l’interface ne supprime pas nécessairement une autorisation déjà enregistrée sur la chaîne.
Un petit test peut aider à comprendre le parcours, mais il ne garantit pas les mêmes conditions pour un montant supérieur ou après un changement de règles. Ne prenez pas un retrait réussi comme une certification de solvabilité. Le test démontre une opération passée dans des conditions précises ; le reste doit continuer à être examiné.
Prévoyez aussi les informations à conserver : réseau, contrat, identifiant de dépôt, représentation de la position et documentation datée. Ne sauvegardez pas vos clés dans ce dossier de suivi. Les éléments nécessaires pour comprendre une position et ceux permettant de la dépenser doivent rester séparés.
Conclure avec des inconnues explicites
Une fiche de risque utile résume le parcours des fonds, les pouvoirs, les dépendances, les contrôles et la sortie. Elle nomme aussi ce que vous n’avez pas pu vérifier. L’absence d’information ne doit pas devenir une case verte par défaut. Pour un dépôt important, une analyse indépendante peut être nécessaire, sans qu’elle supprime toute incertitude.
En 2027, analyser les risques d’un protocole revient ainsi à comprendre un système vivant, pas à rechercher un badge rassurant. Un code public et un audit apportent des preuves utiles dans leurs limites. La décision doit encore tenir compte des règles économiques, des droits d’intervention et de votre capacité réelle à sortir lorsque les conditions changent.

Noah Imran
Noah Imran contribue à Bref Crypto sur Bitcoin, les marchés numériques, la régulation et l’intelligence artificielle. Ses articles mettent en perspective les tendances de marché, les décisions des autorités et l’évolution des entreprises technologiques, avec une approche factuelle destinée à rendre ces enjeux accessibles.