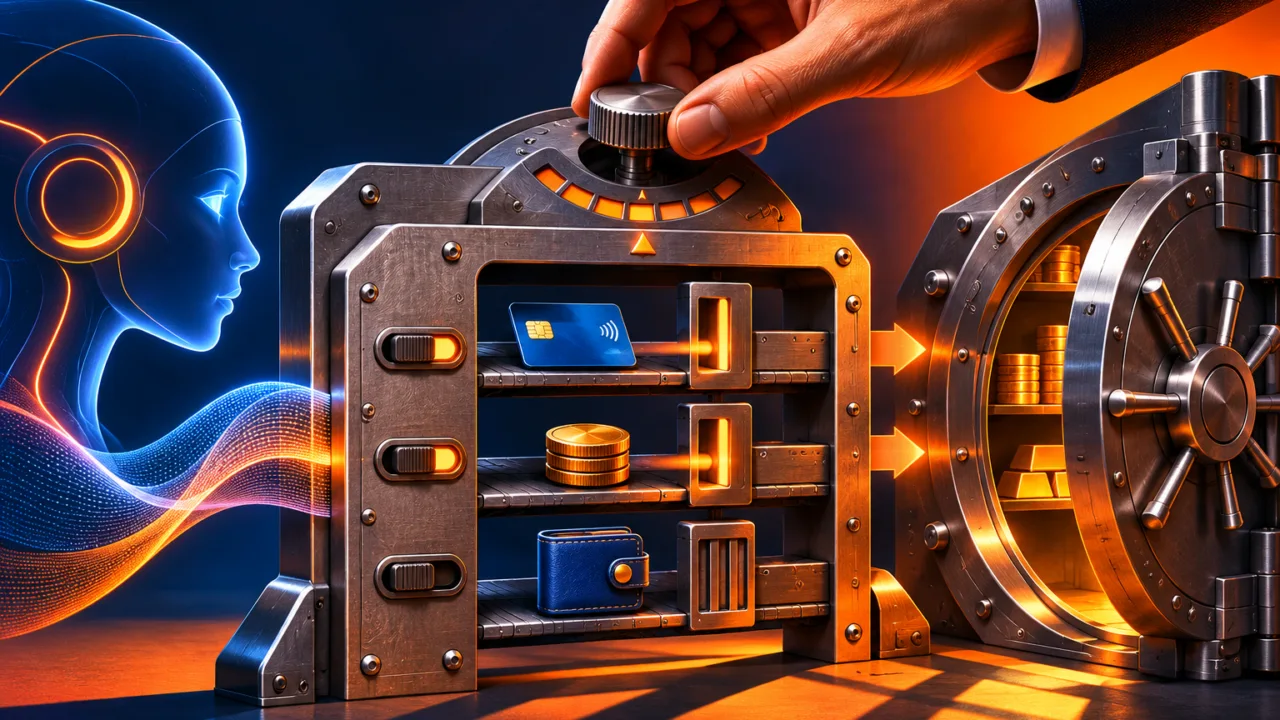
Les agents IA peuvent déjà interagir avec des wallets crypto, préparer des transactions et, selon leur configuration, déclencher des paiements. La question pour 2027 ne porte donc pas seulement sur cette possibilité technique. Elle concerne surtout la chaîne d’autorisation : qui contrôle les clés, qui fixe les limites et qui peut arrêter le système lorsqu’une instruction entraîne une dépense non souhaitée ?
Une application conversationnelle ne devient pas sûre parce qu’elle décrit correctement votre intention. Entre la demande et le paiement figurent un modèle, des outils, un signataire et un réseau. Ce guide examine leurs rôles à partir de documents consultés au 13 novembre 2026, sans garantir la disponibilité future d’un fournisseur ni recommander de déléguer une épargne à un agent autonome.
En bref
- Un agent peut utiliser un outil de paiement sans que sa clé privée figure dans la conversation ou dans le contexte du modèle.
- Les limites efficaces doivent être contrôlées au niveau de l’exécution, et non reposer uniquement sur une consigne écrite à l’assistant.
- Plafond par opération, budget cumulé, destinations autorisées et révocation répondent à des risques différents ; aucun contrôle isolé ne suffit.
Agents IA et wallets crypto : distinguer les quatre rôles
Notre glossaire de l’écosystème crypto distingue le wallet de l’actif qu’il permet de contrôler. Dans une application agentique, ajoutez quatre fonctions : interpréter la demande, proposer une opération, vérifier son autorisation et signer. Une même interface peut masquer ces fonctions sans les rendre équivalentes. Leur séparation aide à comprendre où une erreur pourrait encore être bloquée.
Le modèle produit une proposition à partir des informations reçues. Un outil transforme éventuellement cette proposition en paramètres techniques : réseau, destinataire, actif, montant et données d’appel. Le composant d’autorisation vérifie ce qui reste permis. Enfin, le signataire engage les droits associés au compte, selon son architecture. Identifier ces étapes évite de traiter un texte d’intention comme une transaction déjà contrôlée.
La question « l’IA possède-t-elle le wallet ? » devient ainsi trop imprécise. Un agent peut connaître une adresse publique mais ne pas pouvoir signer. Il peut aussi disposer d’un accès limité à un service qui signe sous conditions. À l’inverse, une mauvaise configuration peut lui donner un pouvoir beaucoup plus large que celui annoncé dans la conversation.
Avant d’essayer un produit, demandez un schéma de ces rôles et un exemple de refus. Qui rejette un montant excessif ? Quel composant bloque une destination non admise ? Une réponse centrée uniquement sur la qualité du modèle laisse la question d’autorisation ouverte. Le dossier doit montrer le contrôle effectif, pas simplement l’affirmation que l’assistant comprend vos limites.
Ce que les outils disponibles démontrent réellement
Le projet officiel Coinbase AgentKit propose des outils pour connecter des agents à des wallets et à des actions sur blockchain. Il fournit notamment des exemples de contrôles humains. Cette documentation établit une possibilité d’intégration ; elle ne démontre pas que toute application utilisant le projet possède automatiquement une politique adaptée à votre situation.
La page Agentic Wallets de Coinbase présente des plafonds par transaction et par session ainsi qu’une isolation des clés hors du contexte du modèle. Il s’agit de caractéristiques annoncées par le fournisseur. Pour un déploiement concret, leur configuration, leur périmètre et leur fonctionnement en cas d’erreur doivent encore être vérifiés dans la version retenue.
Une autre famille d’architectures repose sur les comptes programmables. La spécification ERC-4337 permet notamment une logique de validation définie par le compte. Elle ne crée pas une politique universelle de sécurité pour tous les wallets. Les droits réellement accordés dépendent encore du code, des modules et des paramètres utilisés dans l’implémentation.
Ces exemples suffisent à répondre à la possibilité technique sans promettre une autonomie sans risque. Ils ne justifient pas non plus de chercher un token portant le nom d’un assistant. Utiliser un service, acheter un jeton et détenir une créance contre un prestataire correspondent à des opérations différentes. Le nom commercial ne prouve aucun droit économique particulier.
Définir un budget qui résiste aux paiements répétés
Le plafond par opération empêche une dépense unitaire trop élevée, mais ne borne pas nécessairement la dépense totale. Dans un exemple fictif, vingt paiements de quatre euros représentent quatre-vingts euros. Chacun resterait pourtant sous un plafond de cinq euros. La démonstration montre pourquoi il faut aussi contrôler la somme dépensée sur une période définie.
Le budget cumulé doit préciser les dépenses qu’il additionne. Comprend-il les frais de réseau et les conversions ? Est-il partagé entre plusieurs agents ? Que se passe-t-il lorsque deux opérations arrivent simultanément ? Une interface affichant un solde ne répond pas automatiquement à ces questions. Le test doit vérifier les cas proches de la limite, pas seulement un paiement normal.
La période compte autant que le montant. Une limite par session demande une définition de la session, de son expiration et de son renouvellement. Si un programme peut ouvrir de nouvelles sessions sans validation, un plafond local ne garantit pas un budget global. Ne supposez pas ce comportement chez un fournisseur : demandez sa documentation et testez les conditions pertinentes.
Une réserve séparée réduit l’exposition sans remplacer les autres contrôles. Le wallet d’essai ne devrait pas servir en même temps de coffre d’épargne. Les limites des portefeuilles matériels rappellent qu’une bonne protection des clés ne valide pas le sens d’une transaction. La sécurité du signataire et la maîtrise de la dépense restent deux sujets distincts.
Gardez enfin un seuil d’arrêt opérationnel. Une succession d’échecs, une consommation inhabituelle ou une répétition de requêtes doivent déclencher une revue. Ce seuil peut s’apprécier en nombre d’opérations, en coût et en temps. L’objectif ne consiste pas à laisser une boucle continuer jusqu’à épuisement du solde, puis à considérer cette perte comme la seule limite possible.
Une adresse approuvée ne rend pas toute interaction acceptable
Une liste de destinataires peut réduire le risque d’envoyer directement des fonds à une adresse inconnue. Elle ne démontre pas que toutes les fonctions d’un contrat approuvé conviennent à votre besoin. Un transfert simple, une autorisation de dépense et une opération de prêt n’engagent pas les mêmes droits. Le contrôle doit porter sur l’action, pas seulement sur l’adresse.
Les paramètres méritent donc une lecture avant signature. Vérifiez le réseau, l’actif, le montant, le bénéficiaire et, lorsque le contexte l’exige, les permissions accordées. Une opération présentée comme une connexion peut avoir une autre portée. Ne laissez pas la description produite par le même agent constituer l’unique preuve de ce qui sera exécuté.
L’OWASP recommande pour les agents une validation indépendante des actions sensibles. Son approche distingue les permissions des outils, les entrées non fiables et les actions à fort impact. Ces recommandations générales ne constituent pas un audit de votre wallet, mais elles donnent une base utile pour examiner l’architecture et les scénarios d’abus.
Une source externe peut notamment contenir une instruction malveillante. L’OWASP décrit le risque d’injection de prompt et recommande de maintenir l’autorisation hors du seul pouvoir du modèle. Une page consultée pour obtenir un prix ne doit pas devenir une nouvelle autorité pouvant modifier le mandat financier de l’agent.
Les différences entre garde autonome et garde déléguée éclairent également la responsabilité de chaque intervenant. Demandez qui conserve les secrets et quelles opérations le prestataire peut effectuer. Une réponse sur la technologie utilisée ne remplace pas les conditions contractuelles ni les procédures de récupération et de réclamation.
Tester la révocation avant de financer le service
Un bouton d’arrêt visible ne prouve pas l’arrêt de toutes les autorisations. Il peut interrompre une interface tout en laissant d’autres composants actifs. Le test doit donc vérifier ce qui change concrètement : fermeture d’une session, suppression d’un accès, expiration d’une permission ou impossibilité d’obtenir une nouvelle signature. La documentation doit préciser les limites du mécanisme.
Commencez avec un environnement de test lorsque le service le permet. Faites accepter une opération autorisée puis refuser un dépassement de montant et une destination non admise. Contrôlez aussi le comportement après expiration ou révocation. Le but consiste à observer les refus attendus sans engager de valeur significative dans un dispositif non compris.
La révocation peut ne pas annuler une transaction déjà diffusée ou une obligation déjà créée. Cette distinction doit apparaître dans le compte rendu. Demandez ce que le système sait encore empêcher au moment où l’alerte arrive. Présenter un arrêt comme une machine à remonter le temps créerait une fausse impression de protection.
Les journaux doivent permettre de comprendre la demande, la décision d’autorisation et l’opération exécutée, sans enregistrer les secrets. Les précautions relatives aux données personnelles et aux contrôles d’identité restent utiles lorsque l’outil collecte des informations sur le titulaire. Un historique exploitable ne justifie pas une diffusion excessive de données sensibles.
Préparez aussi une reprise manuelle. Si le modèle ou le prestataire devient indisponible, qui contrôle les opérations en attente ? Quel document indique les paiements déjà réalisés ? Une automatisation utile doit laisser une situation compréhensible à l’opérateur humain. Sans cette continuité, le gain de temps initial peut devenir une longue reconstitution après incident.
Quel niveau d’autonomie retenir en 2027 ?
Le choix doit partir du besoin le plus limité. Consulter un solde ne nécessite aucun droit de transfert. Préparer un paiement peut se faire avant validation humaine. Une délégation de petites dépenses répétées exige des plafonds adaptés, un périmètre clair et une supervision. Il n’existe aucune raison de passer directement au niveau d’autonomie maximal parce qu’un produit le permet.
Établissez une fiche de mandat avec les actions admises, les exclusions, les montants, les périodes, les destinataires et le mécanisme d’arrêt. Associez chaque règle à une preuve de test et à une personne responsable. Les limites non confirmées doivent rester visibles. Une promesse commerciale ne doit pas remplir une case de validation technique manquante.
Réévaluez cette fiche après un changement de modèle, de connecteur, de contrat ou de prestataire. Une nouvelle capacité peut modifier l’exposition sans modifier l’apparence du wallet. Le contrôle continu doit donc suivre les composants qui agissent réellement, pas seulement le nom de l’application installé sur votre écran.
Les agents peuvent utiliser des wallets crypto en 2027, mais leur pouvoir doit rester explicite et vérifiable. La question déterminante ne consiste pas à savoir s’ils paraissent intelligents. Elle consiste à établir ce qu’ils peuvent signer, ce qui leur reste interdit et comment vous reprenez le contrôle lorsque leur proposition ne correspond plus à votre mandat.

Guy Gomez
Guy Gomez est analyste et journaliste spécialisé en cryptomonnaies chez BrefCrypto. Ses articles se distinguent par une lecture experte des marchés, intégrant cycles, psychologie des investisseurs et rapports de force macro-économiques. Il analyse avec précision les enjeux réglementaires internationaux, en évaluant leur impact concret sur Bitcoin, les altcoins et l’adoption institutionnelle. Guy Gomez accorde une place centrale aux risques systémiques et à la sécurité, en décortiquant les mécanismes de fraude, d’ingénierie sociale et les erreurs récurrentes des investisseurs. Il apporte enfin un regard stratégique sur l’Afrique, où il étudie l’équilibre entre régulation, souveraineté financière et usages réels des crypto-actifs.