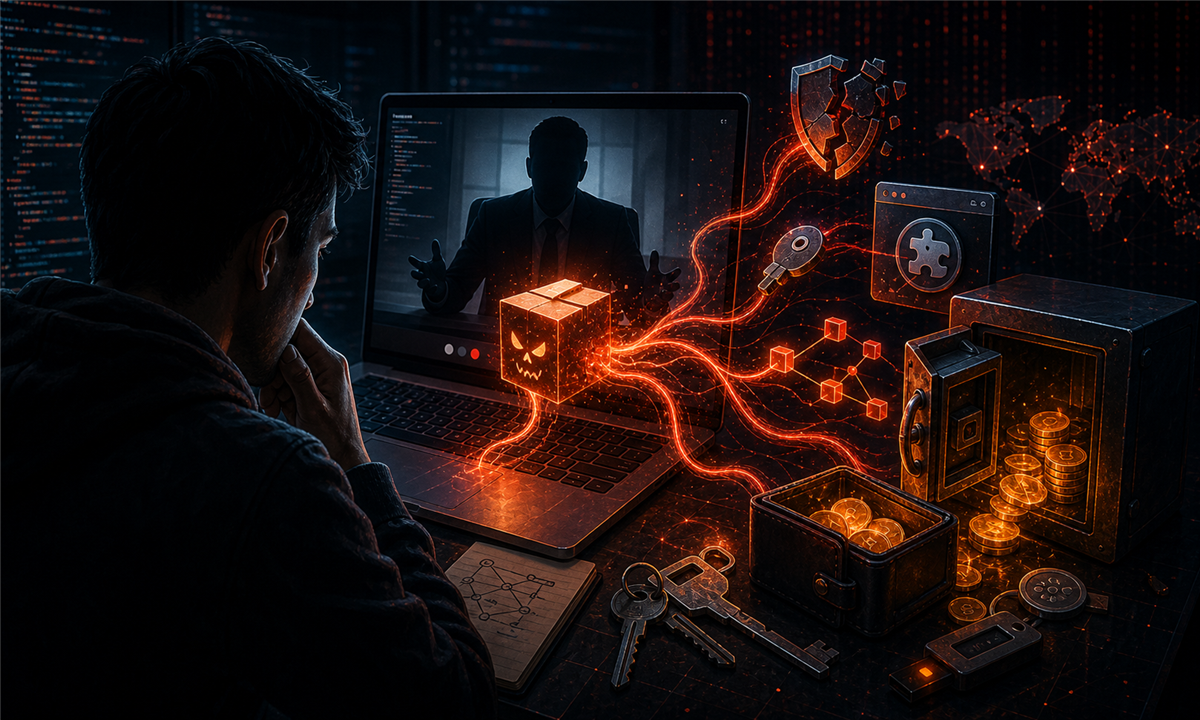
CZ s’est moqué de la vague de fausses offres d’emploi Web3, mais le sujet est loin d’être une blague. Derrière les salaires énormes, les entretiens crédibles et les projets GitHub bien habillés, des escrocs cherchent surtout à pousser les candidats à installer un faux outil technique. Une fois lancé, ce logiciel peut voler des mots de passe, des accès GitHub, des clés SSH ou des wallets crypto.
Une arnaque qui imite les vrais recrutements Web3
Le piège ressemble à une attaque de supply chain miniature. Comme dans la campagne TrapDoor qui ciblait les développeurs crypto et IA, l’escroc ne cherche pas toujours à convaincre la victime de donner sa seed phrase. Il veut surtout la pousser à exécuter du code dans un environnement qui contient déjà des accès sensibles.
Le scénario commence souvent sur LinkedIn, Telegram ou Discord. Un faux recruteur contacte un développeur, un freelance ou un profil crypto. Le poste semble séduisant. Le salaire paraît généreux. L’entreprise a parfois un site propre, une page sociale et des documents suffisamment crédibles pour éviter les premiers soupçons. Le signal a été relayé après une réaction de CZ à cette vague de fausses offres.
Ensuite vient l’entretien. Les escrocs ne vont plus droit au piège. Ils prennent le temps. Ils posent des questions techniques, parlent de smart contracts, d’IA, de trading ou de développement frontend. Tout est fait pour donner l’impression d’un vrai processus de recrutement.
Puis arrive la demande fatale. Le candidat doit installer un “logiciel de vérification”, lancer un test technique, cloner un dépôt GitHub ou exécuter un outil de projet. C’est à ce moment-là que l’arnaque bascule. Le poste n’existe pas. Le test est le piège.
Les développeurs sont devenus des cibles premium
Les développeurs Web3 sont particulièrement visés, car ils détiennent souvent des accès sensibles. Un seul ordinateur peut contenir des wallets, des extensions de navigateur, des tokens GitHub, des clés API, des identifiants cloud ou des clés SSH. Pour un attaquant, c’est une porte d’entrée vers beaucoup plus qu’un simple compte personnel.
MetaMask décrit déjà ce type d’arnaque comme une méthode visant les freelances et les développeurs. Les escrocs peuvent envoyer des consignes détaillées, des liens vers GitHub ou Bitbucket, des fichiers zip ou des documents Google Docs présentés comme des exercices techniques. Le but reste le même : faire exécuter du code malveillant sous couvert d’un recrutement.
Ce ciblage n’est pas nouveau, mais il devient plus sophistiqué. PhishFort rappelle que l’incident CoinsPaid de 2023 avait déjà montré la dangerosité d’un faux entretien, après qu’un employé a été piégé par une offre d’emploi ayant mené à une attaque majeure. Depuis, cette méthode sert de modèle à plusieurs campagnes contre l’écosystème crypto.
L’IA et le télétravail rendent le piège plus crédible
La croissance du Web3 et de l’IA offre aux escrocs un terrain parfait. Les emplois à distance sont devenus normaux. Les tests techniques aussi. Recevoir un lien GitHub, installer une dépendance ou lancer un projet local ne choque plus personne dans certains métiers numériques.
C’est précisément ce qui rend l’arnaque dangereuse. Le geste demandé ressemble à une routine professionnelle. Un développeur habitué à tester des projets open source peut baisser sa garde, surtout si l’offre paraît urgente ou très rémunératrice.
Certaines campagnes vont encore plus loin. Des chercheurs ont documenté des opérations où de faux tests techniques JavaScript ou Python contenaient des bibliothèques infectées. TechRadar a rapporté que des attaques associées à Lazarus visaient des développeurs Web3 avec de fausses tâches d’entretien et des paquets malveillants, avec pour objectif le vol de cryptomonnaies et d’accès sensibles.
Cette menace rejoint une autre leçon récente : les outils automatisés et les assistants ne doivent pas devenir des zones de confiance aveugle. Dans la crypto, les agents IA doivent eux aussi être traités comme des systèmes non fiables. Le principe vaut aussi pour les tests envoyés par un recruteur inconnu.
Le bon réflexe : ne jamais tester sur sa machine principale
Le premier signal d’alerte reste la promesse excessive. Un poste très bien payé, proposé rapidement, sans vérification solide de l’entreprise, doit déjà faire ralentir. Le deuxième signal est plus net : toute demande d’installation d’un outil inconnu pour “vérifier” l’identité, l’environnement ou le wallet doit être considérée comme suspecte.
Un candidat prudent ne devrait jamais exécuter un dépôt inconnu sur sa machine principale. Il faut séparer les environnements, utiliser une machine de test ou un espace isolé, et ne jamais connecter un wallet contenant des fonds à un projet envoyé par un recruteur inconnu. Ce n’est pas de la paranoïa. C’est une règle d’hygiène numérique.
La même logique vaut pour les signatures et connexions Web3. Les fausses publicités Uniswap qui vident les wallets montrent qu’une interface crédible ne suffit pas à prouver qu’un service est légitime. Et dans la DeFi, un module tiers mal compris peut suffire à exposer des coffres entiers. Le danger commence souvent dans la confiance donnée trop vite à une couche externe.
Les entreprises Web3 ont aussi une responsabilité. Elles doivent rendre leurs recrutements vérifiables, publier leurs offres sur des canaux officiels et éviter les processus opaques sur messagerie privée. Dans un marché où les escrocs copient les codes du recrutement, la clarté devient une mesure de sécurité. La plaisanterie de CZ fonctionne parce qu’elle touche un vrai malaise : aujourd’hui, même une offre d’emploi peut devenir une attaque.
En bref
- Les fausses offres Web3 piègent surtout les développeurs et freelances crypto.
- Le faux test technique sert souvent à installer un malware ou voler des accès sensibles.
- La règle simple : ne jamais exécuter un projet inconnu sur une machine contenant des wallets.
Auteur/autrice

mosengokm@gmail.com
Publications similaires
Bitcoin: Je, $65,000 inaweza kweli kuwa sakafu ya bei?
Je, dola 65,000 zinaweza kuwa bei ambayo Bitcoin haitawahi tena kushuka chini yake? Nadharia hiyo imezidi kupata nguvu tangu wastani wake wa...
Lire la suite
Bitcoin: Can $65,000 Really Become a Floor?
Could $65,000 become a price Bitcoin never revisits on the downside? The thesis has gained traction since its 200-week moving average crossed...
Lire la suite
Bitcoin : les 65 000 $ peuvent-ils vraiment devenir un plancher ?
65 000 dollars pourraient-ils devenir un prix que Bitcoin ne reverra plus jamais par le bas ? La thèse prend de l’ampleur...
Lire la suite
Crypto: Balancer inaandaa kufungwa baada ya v3 kushindwa
Balancer inaweza kutoweka polepole baada ya zaidi ya miaka mitano miongoni mwa majina makubwa ya DeFi. Itifaki hiyo ya crypto inaandaa kufungwa...
Lire la suite
Crypto: Balancer prepares to shut down after v3 fails
Balancer could gradually disappear after more than five years among DeFi’s biggest names. The crypto protocol is preparing an orderly wind-down following...
Lire la suite
Crypto : Balancer prépare sa fermeture après l’échec de v3
Balancer pourrait disparaître progressivement après plus de cinq ans parmi les grands noms de la DeFi. Le protocole crypto prépare une fermeture...
Lire la suite