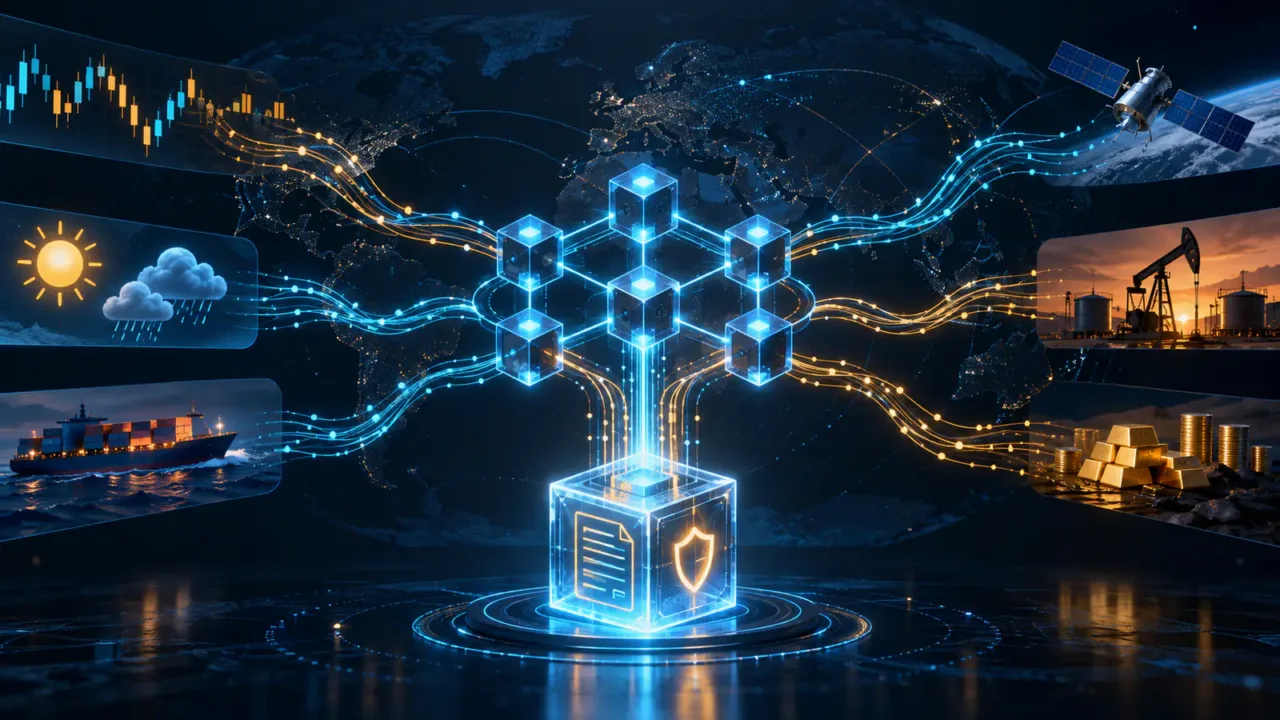
Pourquoi une blockchain a besoin d’un oracle
La distinction devient plus claire après avoir appris à lire un smart contract sans être développeur. Le code on-chain exécute des règles déterministes à partir des informations accessibles au réseau. Il ne peut pas appeler librement une API web changeante, car les nœuds obtiendraient des réponses différentes et ne pourraient plus valider le même état.
Un protocole de prêt doit pourtant connaître le prix du collatéral. Une assurance agricole peut dépendre d’une quantité de pluie. Un dérivé tokenisé suit parfois un indice publié hors chaîne. L’oracle collecte, vérifie, agrège et publie la donnée dans un format lisible par le contrat.
La documentation Ethereum sur les oracles explique qu’ils comblent ce manque d’information entre blockchain et environnement externe. Elle distingue notamment les oracles d’entrée, de sortie et de calcul.
L’oracle ne crée pas la vérité. Il fournit une affirmation selon une méthode donnée. La sécurité dépend donc de la qualité des sources, des opérateurs et des incitations.
Les composants d’un flux de données
Une source produit la donnée brute : exchange, banque, service météo ou registre. Des nœuds hors chaîne interrogent ces sources et préparent des rapports. Un mécanisme d’agrégation calcule ensuite une médiane, une moyenne ou une valeur validée.
Le contrat oracle reçoit le résultat et le conserve on-chain. Le protocole client lit ce contrat selon ses propres règles. Il peut accepter la dernière valeur, refuser une donnée trop ancienne ou comparer plusieurs flux.
Chaque étape ajoute une dépendance. Dix opérateurs qui consultent la même API n’offrent pas dix sources indépendantes. À l’inverse, plusieurs sources mal pondérées peuvent introduire un marché peu liquide et manipulable.
Le coût de publication influence la fréquence. Mettre à jour chaque seconde sur un réseau cher peut coûter trop cher. Les fournisseurs utilisent donc des seuils de déviation, des intervalles ou des modèles où l’utilisateur récupère la donnée à la demande.
Oracle centralisé ou réseau décentralisé
Un oracle centralisé peut fournir une donnée rapide et claire, mais son opérateur devient un point unique de panne. Une clé compromise, une erreur ou une censure suffit pour perturber le protocole.
Un réseau décentralisé agrège plusieurs opérateurs et parfois plusieurs sources. Il réduit certains risques sans les supprimer. Les nœuds peuvent partager une infrastructure, dépendre du même cloud ou suivre le même fournisseur de prix.
Les incitations économiques cherchent à rendre un mauvais rapport coûteux. Une réputation, un stake ou une pénalité peut améliorer le comportement. Leur efficacité dépend toutefois de la valeur que l’attaquant peut extraire.
La gouvernance garde souvent un rôle : choisir les sources, modifier les seuils ou déclencher un arrêt. Examinez qui contrôle ces décisions et si un délai protège les utilisateurs.
Prix spot, moyenne et fréquence de mise à jour
Un prix spot reflète une cotation récente, mais il peut réagir à une anomalie brève. Une moyenne temporelle réduit l’influence d’un pic tout en retardant la réaction à un véritable krach.
Le seuil de déviation déclenche une publication lorsque le prix bouge assez. Un heartbeat impose une mise à jour même sans variation. Une donnée peut donc respecter l’un des paramètres et rester inadaptée à un actif très volatil.
Le protocole client doit vérifier la fraîcheur. Lire une valeur ancienne sans contrôle peut autoriser un emprunt excessif ou retarder une liquidation. Un timestamp visible ne sert à rien si le contrat l’ignore.
Comparez aussi la devise de référence. Un flux ETH/USD peut dépendre d’une conversion entre marchés. Un stablecoin supposé égal au dollar peut introduire un risque supplémentaire si l’oracle l’utilise comme proxy.
Comment une manipulation d’oracle se produit
Sur un petit pool, un attaquant peut échanger une somme importante afin de déplacer temporairement le prix. Si le protocole lit directement ce marché, il peut surestimer le collatéral, autoriser un emprunt puis subir une dette irrécouvrable.
Un flash loan fournit un capital temporaire dans la même transaction. Il ne crée pas la faille, mais facilite une manipulation sans capital durable. La défense repose sur des sources profondes, des moyennes, des plafonds et des contrôles de déviation.
Une clé d’éditeur compromise permettrait aussi de publier une fausse valeur. Des signatures multiples, une agrégation et une surveillance indépendante limitent ce scénario.
Enfin, une erreur ordinaire peut produire le même effet qu’une attaque : décimales incorrectes, symbole confondu, marché suspendu ou API mal configurée. Les procédures de déploiement comptent autant que la cryptographie.
Oracle et liquidation DeFi
Dans un prêt, le prix de l’oracle détermine la valeur du collatéral et le facteur de santé. Une mise à jour défavorable peut déclencher une liquidation avant que l’utilisateur voie la même cotation dans son application.
Le guide sur les prêts crypto, le LTV et la liquidation aide à comprendre cette mécanique. Une interface frontale ne commande pas le contrat : le flux on-chain fait foi selon les règles programmées.
Un oracle trop lent protège parfois contre une mèche locale, mais il peut laisser le protocole accumuler une dette lorsque le marché chute réellement. Un flux trop réactif peut liquider sur un marché temporairement désorganisé.
Les actifs dérivés demandent une attention particulière. Le prix d’un token de staking, d’un receipt token ou d’une part de vault ne suit pas toujours exactement l’actif sous-jacent. La méthode doit intégrer le taux de conversion et sa liquidité.
Un exemple chiffré de décalage
Supposons qu’un collatéral cote 100 dollars sur les principaux marchés, puis chute rapidement à 80 dollars. Un oracle qui publie encore 98 dollars pendant plusieurs minutes surestime la garantie. Des emprunteurs peuvent retirer trop de liquidité avant la prochaine mise à jour. À l’inverse, un flux qui reprend une vente isolée à 60 dollars risque de liquider des positions alors que le marché profond reste proche de 80 dollars.
Le protocole doit arbitrer entre rapidité et résistance aux anomalies. Une médiane multi-sources, un seuil de déviation et un contrôle de fraîcheur réduisent le danger, sans offrir de résultat parfait. Les plafonds par actif limitent alors le montant total exposé à une erreur.
Pour l’utilisateur, cet exemple montre pourquoi une marge généreuse compte davantage qu’une prévision exacte. Une position proche du seuil peut subir le mauvais côté d’un simple délai de publication.
Les mécanismes de secours
Un circuit breaker suspend une fonction lorsque le prix varie au-delà d’un seuil ou que la donnée devient trop ancienne. Il peut empêcher de nouveaux emprunts tout en autorisant les remboursements.
Un oracle secondaire prend le relais lorsque le principal échoue. Cette redondance n’aide que si les deux systèmes ne partagent pas la même dépendance. Le basculement doit également éviter une valeur incohérente.
Des plafonds d’emprunt limitent la perte maximale liée à un actif. Une période d’attente, une gouvernance multisig et un mode pause complètent le dispositif. Chacun ajoute toutefois un pouvoir administratif.
L’utilisateur doit lire ce qui se passe pendant une panne. Un gel peut bloquer un retrait ou empêcher d’ajouter du collatéral. La procédure de secours peut donc protéger le protocole tout en créant un risque individuel.
Examiner un oracle sans auditer tout le code
Identifiez d’abord l’adresse du flux depuis la documentation officielle et le contrat du protocole. Comparez-la avec l’explorateur. Ne vous fiez pas à un nom affiché par un site tiers.
Relevez la dernière valeur, le timestamp, les décimales et la fréquence historique. Cherchez le seuil de déviation et le heartbeat. Vérifiez si le protocole contrôle l’ancienneté avant usage.
Consultez les sources annoncées, le nombre d’opérateurs et la méthode d’agrégation. Une documentation vague comme « prix de marché » ne suffit pas pour un protocole qui gère beaucoup de capital.
Examinez les audits et incidents. Un audit ancien ne couvre pas forcément un nouvel actif ou une nouvelle configuration. L’analyse on-chain peut confirmer les mises à jour, sans révéler toute l’infrastructure hors chaîne.
Les questions à poser avant un dépôt
Quel flux détermine les liquidations ? Quelles plateformes alimentent le prix ? Combien de temps une valeur peut-elle rester inchangée ? Que fait le contrat lorsqu’une mise à jour manque ?
Qui peut modifier l’oracle et avec quel délai ? Existe-t-il un multisig, un timelock ou un vote ? Un administrateur peut-il publier directement une valeur de secours ?
Le protocole fixe-t-il des plafonds par actif ? Comment traite-t-il un depeg ou une fermeture de marché ? Les données de test et les incidents précédents sont-ils publics ?
Enfin, la liquidité réelle permet-elle de vendre le collatéral au prix de l’oracle ? Une cotation théorique ne garantit pas qu’un liquidateur puisse exécuter le volume nécessaire.
Réduire son exposition
Évitez une position proche du seuil de liquidation. Une marge absorbe une partie des retards et écarts. Diversifiez les dépendances plutôt que de placer plusieurs actifs valorisés par le même flux.
Configurez des alertes sur le facteur de santé, le prix et l’ancienneté de l’oracle. Utilisez plusieurs canaux. Une alerte reste un filet, pas une garantie de réaction.
Pour un montant important, testez un dépôt, un emprunt et un remboursement réduits. Vérifiez les adresses et gardez en tête que les audits ne suffisent pas face aux nouvelles attaques.
Un oracle rend les smart contracts utiles au-delà de leur chaîne, mais il déplace une partie de la confiance vers la collecte des données. La bonne question ne consiste pas à demander si l’oracle est « décentralisé ». Il faut déterminer quelles erreurs il tolère, qui peut le modifier et quelle perte survient lorsqu’il se trompe.

Mosengo Léon
Mosengo Léon est un analyste crypto et rédacteur pour BrefCrypto.com, reconnu pour ses analyses approfondies des marchés Bitcoin et cryptomonnaies, l’impact des événements structurants comme les crises et levées de fonds, et sa capacité à rendre accessibles les enjeux techniques et économiques de la blockchain pour investisseurs et passionnés