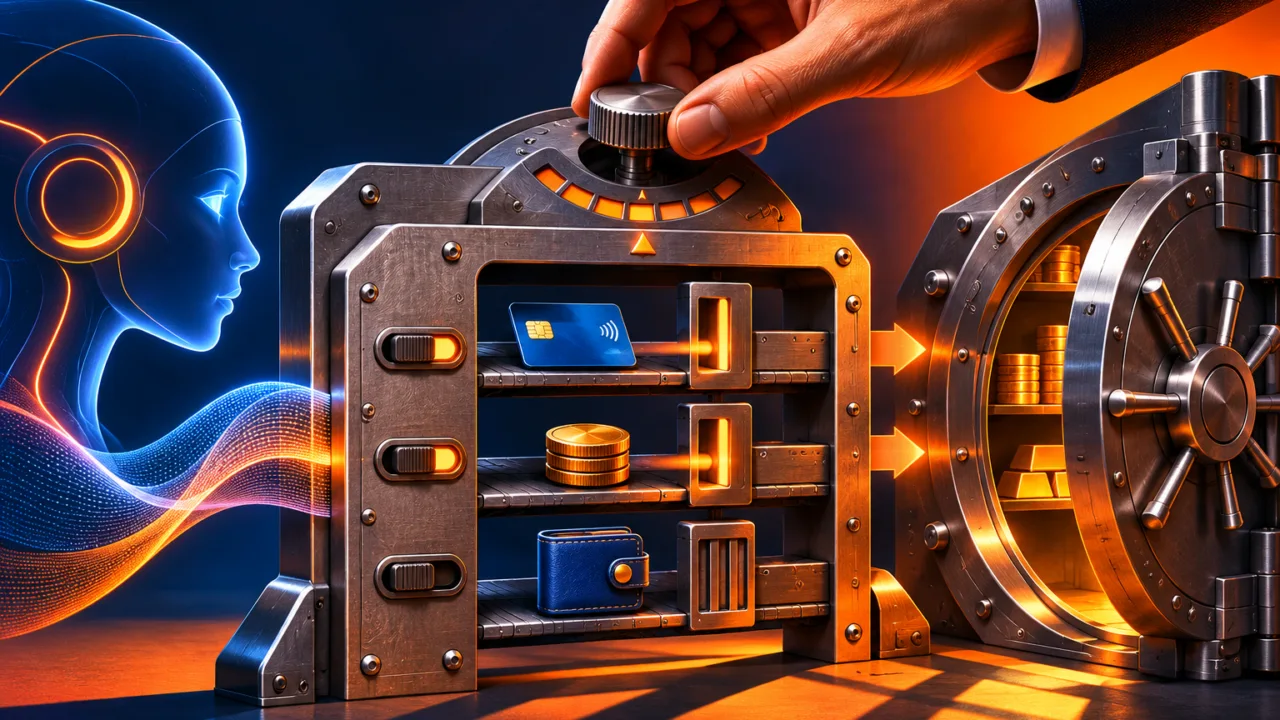
Os agentes de IA já podem interagir com wallets de criptomoedas, preparar transações e, dependendo da configuração, iniciar pagamentos. A questão para 2027, portanto, não se limita a essa possibilidade técnica. O ponto central é a cadeia de autorização: quem controla as chaves, quem define os limites e quem pode interromper o sistema quando uma instrução resulta em um gasto não desejado?
Um aplicativo conversacional não se torna seguro apenas porque descreve corretamente sua intenção. Entre o pedido e o pagamento estão um modelo, ferramentas, um assinador e uma rede. Este guia examina o papel de cada elemento com base em documentos consultados até 13 de novembro de 2026, sem garantir a disponibilidade futura de qualquer fornecedor nem recomendar a delegação de poupança a um agente autônomo.
Em resumo
- Um agente pode usar uma ferramenta de pagamento sem que sua chave privada apareça na conversa ou no contexto do modelo.
- Limites eficazes devem ser controlados no nível da execução, e não depender apenas de uma instrução escrita ao assistente.
- Limite por operação, orçamento acumulado, destinos autorizados e revogação respondem a riscos diferentes; nenhum controle isolado é suficiente.
Agentes de IA e wallets de criptomoedas: distinguindo os quatro papéis
Nosso glossário do ecossistema cripto diferencia o wallet do ativo que ele permite controlar. Em uma aplicação baseada em agentes, é preciso acrescentar quatro funções: interpretar o pedido, propor uma operação, verificar sua autorização e assinar. Uma mesma interface pode ocultar essas funções sem torná-las equivalentes. Separá-las ajuda a entender em que ponto um erro ainda pode ser bloqueado.
O modelo produz uma proposta a partir das informações recebidas. Uma ferramenta pode transformar essa proposta em parâmetros técnicos: rede, destinatário, ativo, valor e dados da chamada. O componente de autorização verifica o que continua permitido. Por fim, o assinador aciona os direitos associados à conta, de acordo com sua arquitetura. Identificar essas etapas evita tratar um texto de intenção como uma transação já controlada.
Assim, a pergunta “a IA possui o wallet?” torna-se imprecisa demais. Um agente pode conhecer um endereço público, mas não conseguir assinar. Também pode ter acesso limitado a um serviço que assina sob determinadas condições. Por outro lado, uma configuração inadequada pode conceder a ele poderes muito mais amplos do que os anunciados na conversa.
Antes de testar um produto, peça um esquema desses papéis e um exemplo de recusa. Quem rejeita um valor excessivo? Qual componente bloqueia um destino não autorizado? Uma resposta centrada apenas na qualidade do modelo deixa a questão da autorização em aberto. O material deve demonstrar o controle efetivo, não apenas afirmar que o assistente entende seus limites.
O que as ferramentas disponíveis realmente demonstram
O projeto oficial Coinbase AgentKit oferece ferramentas para conectar agentes a wallets e a ações em blockchain. A documentação inclui, entre outros recursos, exemplos de controles humanos. Isso comprova a possibilidade de integração, mas não demonstra que toda aplicação que utiliza o projeto tenha automaticamente uma política adequada à sua situação.
A página Agentic Wallets da Coinbase apresenta limites por transação e por sessão, além do isolamento das chaves fora do contexto do modelo. Essas são características anunciadas pelo fornecedor. Em uma implementação concreta, porém, ainda é preciso verificar sua configuração, seu escopo e seu funcionamento em caso de erro na versão escolhida.
Outra família de arquiteturas utiliza contas programáveis. A especificação ERC-4337 permite, entre outras possibilidades, uma lógica de validação definida pela própria conta. Ela não cria uma política universal de segurança para todos os wallets. Os direitos efetivamente concedidos ainda dependem do código, dos módulos e dos parâmetros usados na implementação.
Esses exemplos bastam para demonstrar a possibilidade técnica, sem prometer autonomia sem riscos. Eles também não justificam a busca por um token com o nome de um assistente. Usar um serviço, comprar um token e deter um crédito contra um prestador são operações diferentes. O nome comercial não comprova nenhum direito econômico específico.
Definindo um orçamento capaz de resistir a pagamentos repetidos
O limite por operação impede um gasto unitário elevado demais, mas não necessariamente limita o gasto total. Em um exemplo fictício, vinte pagamentos de quatro euros equivalem a oitenta euros. Ainda assim, cada um deles permaneceria abaixo de um limite de cinco euros. O exemplo mostra por que também é necessário controlar o total gasto em um período definido.
O orçamento acumulado deve especificar quais despesas entram na soma. Ele inclui taxas de rede e conversões? É compartilhado entre vários agentes? O que acontece quando duas operações chegam simultaneamente? Uma interface que exibe um saldo não responde automaticamente a essas perguntas. O teste deve verificar situações próximas do limite, e não apenas um pagamento normal.
O período é tão importante quanto o valor. Um limite por sessão exige uma definição de sessão, de sua expiração e de sua renovação. Se um programa puder abrir novas sessões sem validação, um limite local não garante um orçamento global. Não presuma esse comportamento por parte do fornecedor: consulte a documentação e teste as condições relevantes.
Uma reserva separada reduz a exposição, mas não substitui os demais controles. O wallet de testes não deveria ser usado ao mesmo tempo como cofre de poupança. As limitações dos hardware wallets lembram que uma boa proteção das chaves não valida o sentido de uma transação. A segurança do assinador e o controle dos gastos continuam sendo questões distintas.
Por fim, mantenha um limite operacional de parada. Uma sequência de falhas, um consumo incomum ou a repetição de solicitações devem acionar uma revisão. Esse limite pode ser avaliado pelo número de operações, pelo custo e pelo tempo. O objetivo não é permitir que um loop continue até esgotar o saldo e depois considerar essa perda como o único limite possível.
Um endereço aprovado não torna qualquer interação aceitável
Uma lista de destinatários pode reduzir o risco de enviar fundos diretamente para um endereço desconhecido. Ela não demonstra que todas as funções de um contrato aprovado são adequadas à sua necessidade. Uma transferência simples, uma autorização de gasto e uma operação de empréstimo não envolvem os mesmos direitos. O controle deve abranger a ação, e não apenas o endereço.
Por isso, os parâmetros devem ser analisados antes da assinatura. Verifique a rede, o ativo, o valor, o beneficiário e, quando o contexto exigir, as permissões concedidas. Uma operação apresentada como uma conexão pode ter um alcance diferente. Não permita que a descrição produzida pelo próprio agente seja a única prova do que será executado.
A OWASP recomenda que os agentes tenham validação independente para ações sensíveis. Sua abordagem diferencia as permissões das ferramentas, as entradas não confiáveis e as ações de alto impacto. Essas recomendações gerais não constituem uma auditoria do seu wallet, mas oferecem uma base útil para examinar a arquitetura e os cenários de abuso.
Uma fonte externa pode conter, por exemplo, uma instrução maliciosa. A OWASP descreve o risco de injeção de prompt e recomenda manter a autorização fora do controle exclusivo do modelo. Uma página consultada para obter um preço não deve se tornar uma nova autoridade capaz de alterar o mandato financeiro do agente.
As diferenças entre custódia própria e custódia delegada também ajudam a esclarecer a responsabilidade de cada participante. Pergunte quem mantém os segredos e quais operações o prestador pode realizar. Uma resposta sobre a tecnologia usada não substitui as condições contratuais nem os procedimentos de recuperação e contestação.
Teste a revogação antes de financiar o serviço
Um botão de parada visível não comprova a interrupção de todas as autorizações. Ele pode interromper uma interface enquanto deixa outros componentes ativos. Por isso, o teste deve verificar o que muda concretamente: encerramento de uma sessão, remoção de um acesso, expiração de uma permissão ou impossibilidade de obter uma nova assinatura. A documentação deve esclarecer os limites do mecanismo.
Comece em um ambiente de testes quando o serviço permitir. Faça o sistema aceitar uma operação autorizada e depois rejeitar um valor acima do limite e um destino não permitido. Verifique também o comportamento após a expiração ou a revogação. O objetivo é observar as recusas esperadas sem comprometer um valor significativo em um dispositivo que não foi compreendido.
A revogação pode não cancelar uma transação já transmitida ou uma obrigação já criada. Essa distinção deve aparecer no relatório. Pergunte o que o sistema ainda consegue impedir quando o alerta chega. Apresentar uma parada como uma máquina do tempo criaria uma falsa sensação de proteção.
Os registros devem permitir compreender o pedido, a decisão de autorização e a operação executada, sem armazenar os segredos. As precauções relacionadas a dados pessoais e controles de identidade continuam úteis quando a ferramenta coleta informações sobre o titular. Um histórico utilizável não justifica a disseminação excessiva de dados sensíveis.
Prepare também uma retomada manual. Se o modelo ou o prestador ficar indisponível, quem controlará as operações pendentes? Qual documento indica os pagamentos já realizados? Uma automação útil deve deixar uma situação compreensível para o operador humano. Sem essa continuidade, o ganho inicial de tempo pode se transformar em uma longa reconstrução após um incidente.
Qual nível de autonomia adotar em 2027?
A escolha deve partir da necessidade mais limitada. Consultar um saldo não exige nenhum direito de transferência. Preparar um pagamento pode ocorrer antes da validação humana. Delegar pequenos gastos recorrentes exige limites adequados, um escopo claro e supervisão. Não há motivo para passar diretamente ao nível máximo de autonomia só porque um produto permite isso.
Elabore uma ficha de mandato com as ações permitidas, as exclusões, os valores, os períodos, os destinatários e o mecanismo de parada. Associe cada regra a uma evidência de teste e a uma pessoa responsável. Os limites não confirmados devem permanecer visíveis. Uma promessa comercial não deve preencher uma etapa de validação técnica que continua pendente.
Reavalie essa ficha após uma mudança de modelo, conector, contrato ou prestador. Uma nova capacidade pode alterar a exposição sem mudar a aparência do wallet. O controle contínuo deve acompanhar, portanto, os componentes que realmente atuam, e não apenas o nome do aplicativo instalado na tela.
Os agentes poderão usar wallets de criptomoedas em 2027, mas seus poderes devem permanecer explícitos e verificáveis. A questão decisiva não é saber se eles parecem inteligentes. É determinar o que podem assinar, o que continua proibido e como você retoma o controle quando a proposta deixa de corresponder ao seu mandato.