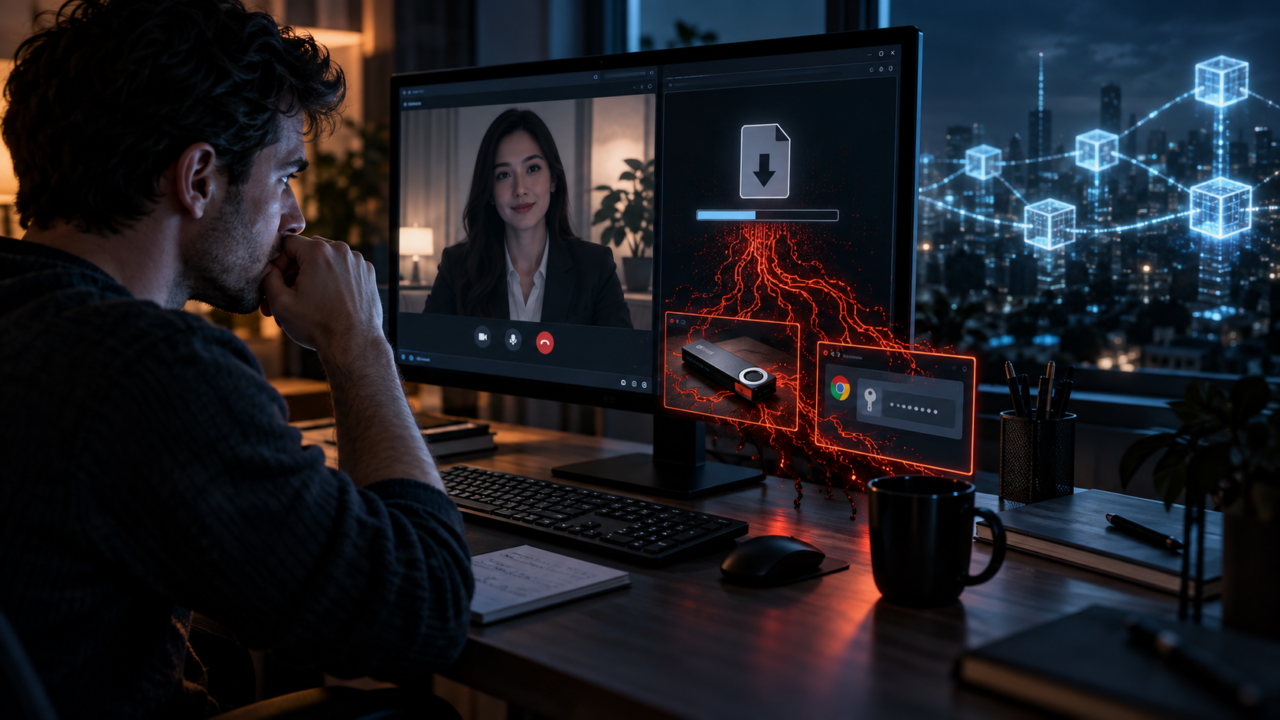
Crypto : le faux entretien installe le malware
WaterPlum cible principalement des développeurs web, ingénieurs et spécialistes de la blockchain ou du Web3. Bref Crypto avait déjà documenté une autre branche de cette stratégie nord-coréenne, où de véritables développeurs étrangers sont recrutés pour passer des entretiens à la place d’opérateurs liés au régime.
Ici, les rôles sont inversés. C’est le candidat qui devient la cible.
Les faux recruteurs contactent leurs victimes via réseaux sociaux, plateformes d’emploi, marketplaces freelance ou services de recrutement. Pendant l’entretien, ils demandent d’exécuter un projet de programmation ou de télécharger un correctif censé résoudre une erreur de visioconférence. Les fichiers malveillants peuvent être hébergés sur des plateformes de développement parfaitement familières aux programmeurs.
L’avis conjoint officiel cite plusieurs familles de malware : BeaverTail, InvisibleFerret, OtterCookie, OtterCandy et StoatWaffle. Certaines se cachent dans des packages NPM. StoatWaffle peut même utiliser de faux projets blockchain ouverts dans Visual Studio Code pour déclencher l’exécution du code malveillant.
Une simple épreuve technique devient alors une porte dérobée.
Clés privées, cookies et captures d’écran
Une fois la machine compromise, WaterPlum déploie des Remote Access Trojans et des infostealers. Les outils cherchent beaucoup plus que quelques mots de passe.
Les autorités citent les identifiants stockés dans les navigateurs, le presse-papiers, les frappes clavier, les captures d’écran, les documents d’identité ainsi que les clés privées et seed phrases de wallets crypto. Les données peuvent ensuite être envoyées vers une infrastructure de commande et contrôle contrôlée à distance par les attaquants.
Entre décembre 2025 et juillet 2026, cette mécanique aurait permis de compromettre au moins 30 000 appareils dans plus de 100 pays. Plus de 7 000 wallets ont vu leurs fonds ou leurs identifiants dérobés. La valeur des cryptomonnaies transférées vers la Corée du Nord atteint au minimum 1,7 milliard de yens, soit environ 10,71 millions de dollars.
L’argent n’est qu’une partie du problème. Une machine appartenant à un développeur peut aussi devenir un point d’entrée vers son employeur. WaterPlum peut alors chercher du code source, de la propriété intellectuelle ou progresser latéralement dans les systèmes internes.
Bref Crypto avait déjà montré comment des malwares pouvaient viser simultanément wallets et comptes d’exchange. WaterPlum ajoute ici une arme particulièrement efficace : la confiance accordée à un recruteur qui semble proposer un emploi parfaitement crédible.
La Corée du Nord industrialise le recrutement
L’attribution ne repose pas uniquement sur des chercheurs privés. Le FBI et la police japonaise estiment que WaterPlum et certains travailleurs IT nord-coréens opèrent sous le 313 General Bureau, rattaché au Munitions Industry Department du Parti des travailleurs de Corée. L’avis a également été cosigné par les services australiens et allemands.
La stratégie dépasse désormais le piratage classique d’un exchange. D’un côté, des opérateurs nord-coréens se font passer pour des candidats afin d’intégrer des entreprises étrangères. De l’autre, WaterPlum se fait passer pour l’employeur afin d’infecter les véritables candidats.
Même infrastructure sociale. Deux directions différentes.
Ce modèle rejoint une économie cyber beaucoup plus importante. Les groupes liés à la Corée du Nord ont déjà volé plusieurs milliards de dollars en crypto, avec le piratage de Bybit à 1,5 milliard de dollars comme affaire la plus spectaculaire de 2025.
WaterPlum montre néanmoins qu’il n’est pas nécessaire de trouver une faille à un milliard.
Un faux dépôt GitHub peut suffire.
Un package NPM.
Un exercice React.
Un « problème » de caméra pendant l’entretien.
Pour les développeurs crypto et IA, le recrutement est désormais lui-même une surface d’attaque. L’avis officiel recommande notamment de ne jamais exécuter aveuglément le code fourni pendant un entretien, de vérifier l’identité de l’entreprise et, lorsqu’une infection est suspectée, de sauvegarder les données essentielles puis d’effectuer une réinitialisation complète du système, car le malware peut maintenir sa persistance sur la machine.
La blockchain peut être parfaitement sécurisée.
Si celui qui possède les clés exécute le mauvais fichier pendant un entretien d’embauche, WaterPlum n’a plus besoin de l’attaquer.

Lydie Musekwa
Lydie Musekwa, enseignante chercheuse passionnée par les nouvelles technologies, plonge dans l'univers des cryptomonnaies avec un regard analytique et innovant. Depuis sa découverte du bitcoin, son parcours s'est orienté vers une exploration exhaustive de la blockchain et de ses applications. Armée d'un esprit critique et d'une soif d'apprendre, elle s'attache à démystifier les concepts technologiques complexes pour ses lecteurs, tout en scrutant les dernières tendances et avancées. En tant que rédactrice, Lydie s'engage à partager des connaissances précises et à jour, faisant le pont entre le monde académique et la sphère digitale en constante évolution.